✍︎ নাগরিক প্রতিবেদন ✍︎
জরুরি নিরাপত্তাঝুঁকির কারণে সাময়িকভাবে বন্ধ রয়েছে বাংলাদেশ ব্যাংকের ওয়েবসাইট। বৃহস্পতিবার (২২ অক্টোবর) ওয়েবসাইটটিতে প্রবেশ করা যাচ্ছে না। পিএইচপি প্রোগ্রামিং ভাষার নিরাপত্তা ত্রুটি থেকে সম্ভাব্য সাইবার হামলার ঝুঁকি এড়াতে সতর্কতামূলক পদক্ষেপ হিসেবে ওয়েবসাইটটি বন্ধ রাখা হয়েছে।
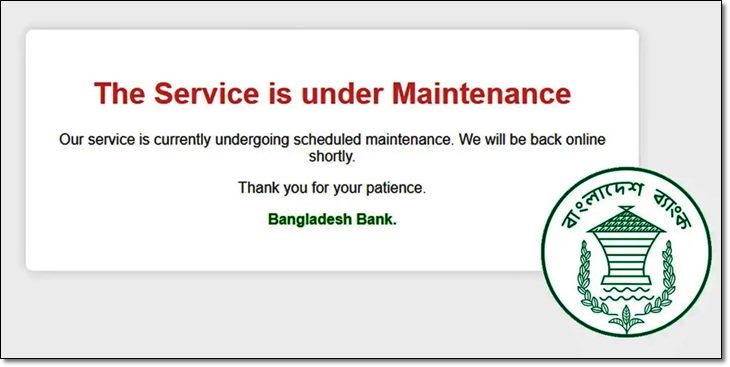
সন্ধ্যার দিকে কেন্দ্রীয় ব্যাংকের ওয়েবসাইটে (bb.org.bd) প্রবেশ করলে ‘The Service is under Maintenance’ বার্তা দেখা যায়।
ওয়েবসাইটে প্রবেশ করলে দেখা যায়, ‘Our service is currently undergoing scheduled maintenance. We will be back online shortly. Thank you for your patience. Bangladesh Bank.’ অর্থাৎ, নির্ধারিত রক্ষণাবেক্ষণ কাজের জন্য সার্ভিসটি সাময়িকভাবে বন্ধ রাখা হয়েছে এবং শিগগির তা আবার সচল করা হবে।
ধারণা করা হচ্ছে, বিশ্বজুড়ে সাইবার হামলার শঙ্কার পরিপ্রেক্ষিতে সতর্কতামূলক ব্যবস্থা হিসেবে ওয়েবসাইটটি সাময়িকভাবে বন্ধ রাখা হয়েছে।
বাংলাদেশ ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান বলেন, ‘জরুরি নিরাপত্তা সমস্যার কারণে বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ রাখা হয়েছে। নিরাপত্তাঝুঁকি এড়াতে সতর্কতামূলক ব্যবস্থা হিসেবে এ পদক্ষেপ নেওয়া হয়েছে।’
কেন্দ্রীয় ব্যাংকের সংশ্লিষ্ট সূত্র জানিয়েছে, ওয়েবসাইটের নিরাপত্তা দুর্বলতা শনাক্ত ও সমাধানে কাজ চলছে। ঝুঁকি পর্যালোচনা এবং প্রয়োজনীয় নিরাপত্তাব্যবস্থা নিশ্চিত করার পর ওয়েবসাইটটি পুনরায় চালু করার উদ্যোগ নেওয়া হবে।
পিএইচপি প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি নিয়ে বিশ্বব্যাপী সতর্কতা তৈরি হয়েছে। এসব ত্রুটি কাজে লাগিয়ে সম্ভাব্য হামলাকারীরা দূর থেকে সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করার সুযোগ পেতে পারে। এতে সার্ভারের ফাইল, ডেটাবেজ ও গুরুত্বপূর্ণ তথ্য ঝুঁকির মুখে পড়ার আশঙ্কা রয়েছে।
বাংলাদেশ ব্যাংকের পাশাপাশি পিএইচপিভিত্তিক আরও কিছু ব্যাংক ও প্রতিষ্ঠানের ওয়েবসাইটেও সতর্কতামূলক ব্যবস্থা নেওয়া হয়েছে বলে জানা গেছে। তবে এসব ত্রুটি কাজে লাগিয়ে বাংলাদেশ ব্যাংকের ওয়েবসাইটে কোনো সাইবার হামলা হয়েছে কি না, সে বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি।
পিএইচপি একটি বহুল ব্যবহৃত সার্ভারভিত্তিক প্রোগ্রামিং ভাষা। বিশ্বের বিভিন্ন সরকারি প্রতিষ্ঠান, সংবাদমাধ্যম, ই-কমার্স প্ল্যাটফর্ম ও অনলাইন সেবা পরিচালনায় এ প্রযুক্তি ব্যবহৃত হয়। তবে কোনো ওয়েবসাইটে পিএইচপি ব্যবহার করা হলেই সেটি ঝুঁকিপূর্ণ হয়ে পড়ে না। ব্যবহৃত সংস্করণ, নিরাপত্তা হালনাগাদ এবং সার্ভারের সুরক্ষাব্যবস্থার ওপর ঝুঁকির মাত্রা নির্ভর করে।
সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, এ ধরনের পরিস্থিতিতে সংশ্লিষ্ট সার্ভারে ব্যবহৃত পিএইচপির সংস্করণ শনাক্ত করে প্রয়োজনীয় নিরাপত্তা হালনাগাদ করা জরুরি। তাৎক্ষণিকভাবে ত্রুটি সংশোধন সম্ভব না হলে ফায়ারওয়াল ব্যবহার, অননুমোদিত সংযোগ সীমিত করা এবং প্রয়োজনে সার্ভার সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার মতো পদক্ষেপ নেওয়া যেতে পারে।
এ পরিস্থিতিতে সাইবার হামলার ঝুঁকি এড়াতে বিশ্বজুড়ে বিভিন্ন সরকারি সংস্থা ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রেখেছে বলে জানা গেছে।
বাংলাদেশেও এ ঝুঁকি নিয়ে সতর্কতা জারি করেছে সরকারের সাইবার নিরাপত্তা-সংক্রান্ত বিষয় দেখভালের দায়িত্বে থাকা বিজিডি ই-গভ সার্ট। তাদের পরামর্শ, সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে প্রথমে নিজেদের সার্ভারে কোথায় কোথায় পিএইচপি ব্যবহার করা হচ্ছে, তার তালিকা তৈরি করতে হবে। এরপর ব্যবহৃত পিএইচপির সংস্করণগুলো শনাক্ত ত্রুটির কারণে ঝুঁকিতে রয়েছে কি না, তা যাচাই করতে হবে।
বিজিডি ই-গভ সার্টের এক বিজ্ঞপ্তিতে দুটি নিরাপত্তা ত্রুটির কথা উল্লেখ করা হয়েছে।
বিজ্ঞপ্তিতে আরও বলা হয়, ত্রুটি দুটি কাজে লাগিয়ে আক্রমণকারীরা ঝুঁকিপূর্ণ সার্ভারে দূর থেকে কোড চালাতে পারে।